
В браузерах существует настройка «Доступ к локальной сети», относящаяся к системе разрешений и предназначенная для контроля взаимодействия сайтов с локальной сетью пользователя.
Часто остаётся незамеченным тот факт, что сайт может обращаться к локальным IP-адресам, сканировать сеть или взаимодействовать с устройствами внутри домашней сети. Именно из-за таких сценариев браузеры начали внедрять механизм контроля доступа к локальной сети.
За что отвечает «Доступ к локальной сети»
Настройка «Доступ к локальной сети» относится к системе разрешений браузера и определяет, может ли сайт или приложение взаимодействовать с устройствами и сервисами внутри локальной сети пользователя.
Речь идёт не об интернете, а о внутренней сети, к которой относятся роутер, сетевые хранилища, принтеры, умные телевизоры, медиасерверы, IoT-устройства и локальные веб-интерфейсы, доступные только изнутри сети.
При заблокированном доступе сайт или приложение не может напрямую отправлять запросы на локальные IP-адреса, такие как 192.168.x.x, 10.x.x.x или 127.0.0.1. Если доступ разрешён, становится возможным обнаружение устройств в сети и взаимодействие с ними.
Необходимость такого контроля возникла из-за того, что браузеры долгое время не различали сетевые запросы к интернету и обращения к локальной сети. Для сайта они выглядели одинаково, что позволяло взаимодействовать с внутренними адресами без явного согласия пользователя.
Эта проблема активно обсуждалась пользователями и специалистами. Отмечались случаи, когда сайты проверяли доступность локальных IP-адресов и реагировали на ответ, фактически выполняя сканирование сети, либо обращались к веб-интерфейсам роутеров и других устройств без ведома пользователя.
Почему сайты вообще пытаются «залезть» в локальную сеть и почему это опасно
На практике причины бывают разными. Сайты могут пытаться обнаруживать устройства для легитимных функций, например Chromecast, AirPlay или медиасерверы. Иногда выполняется проверка наличия локального API или сервиса, от которого зависит работа веб-приложения. Также возможен сбор информации о среде пользователя, в том числе о наличии доступных локальных адресов.
Опасность связана с тем, что в локальной сети пользователя обычно находятся устройства и сервисы, недоступные из интернета. Сайт может определить, какие локальные адреса активны, какие сервисы отвечают и какие устройства присутствуют в сети, тем самым получая представление о внутренней инфраструктуре.
Кроме этого, многие роутеры, камеры и IoT-устройства имеют веб-интерфейсы с устаревшей или слабой защитой. Через браузер возможно выполнение CSRF-атак, при которых пользователь, сам того не зная, отправляет команды своему устройству.
Полученная информация может использоваться как часть более сложных атак, особенно в сочетании с фишингом или вредоносными скриптами. В этом случае доступ к локальной сети становится не целью, а инструментом.
Именно поэтому разработчики браузеров стали рассматривать доступ к локальной сети как отдельную зону риска, а не просто разновидность обычных сетевых запросов.
Как заблокировать «Доступ к локальной сети»
На примере Microsoft Edge:
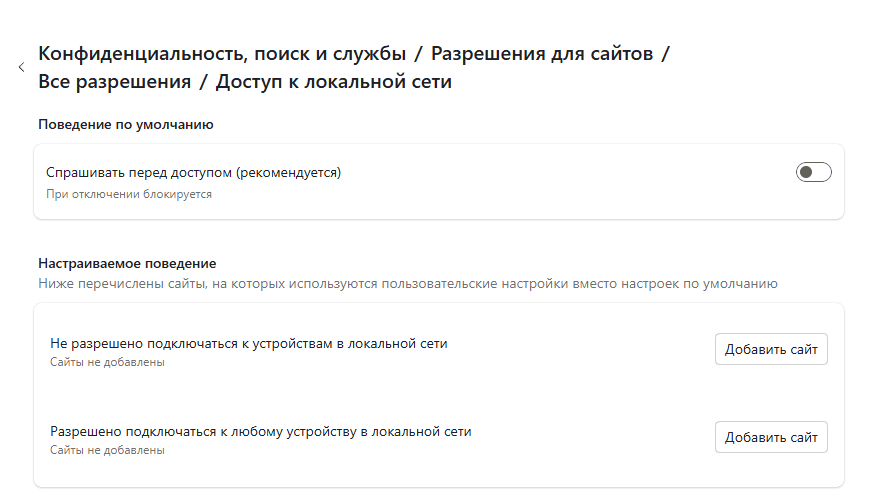
Откройте параметры и перейдите в раздел «Конфиденциальность, поиск и службы» — «Разрешения для сайтов» — «Все разрешения» — «Доступ к локальной сети» и заблокируйте доступ.
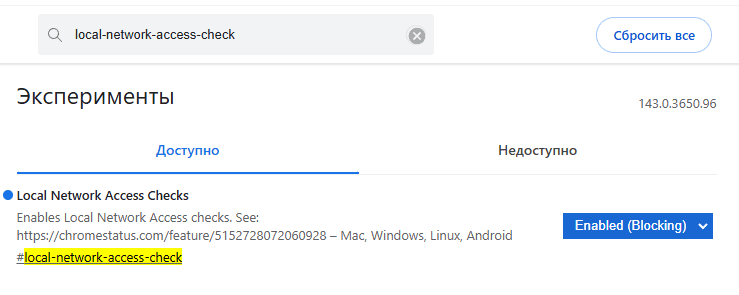
Перейдите по адресу edge://flags/#local-network-access-check и переведите флаг в состояние Enabled (Blocking), после чего перезапустите браузер.
Официальная справка Microsoft по настройке доступа сайтов к локальной сети в Microsoft Edge.
Почему в некоторых браузерах отсутствует настройка «Доступ к локальной сети»
Отсутствие настройки «Доступ к локальной сети» в интерфейсе браузера не означает, что контроль доступа к локальным ресурсам отсутствует полностью. В ряде браузеров соответствующий механизм присутствует, но по умолчанию отключён и не отображается в интерфейсе до его активации.
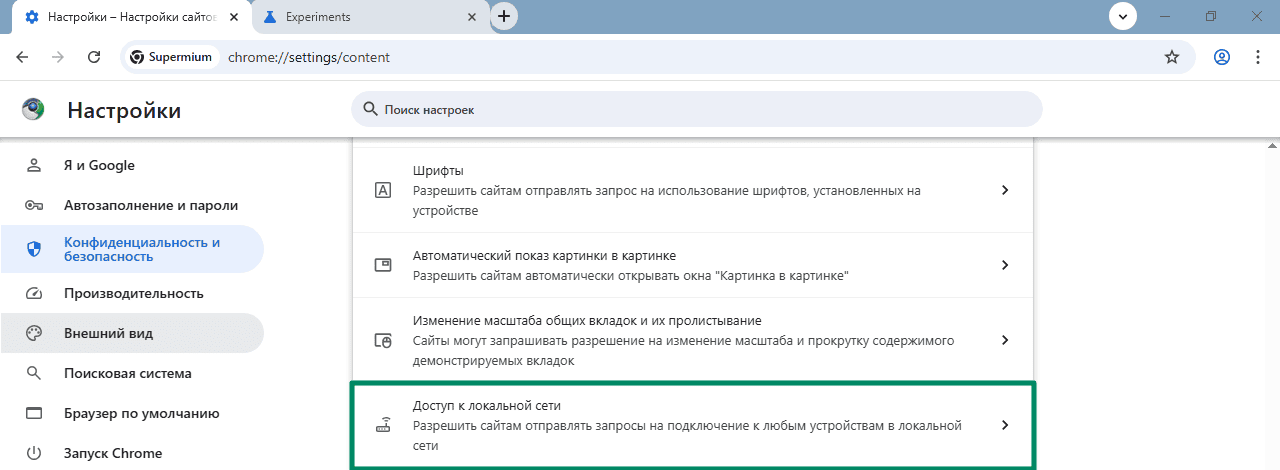
Это хорошо видно на примере браузера Supermium версии 138.0.7204.298 (официальная сборка, 64-бит). По умолчанию отдельная настройка «Доступ к локальной сети» в нём отсутствует, однако после включения соответствующего флага браузер начинает рассматривать обращения к локальной сети как отдельный тип доступа, и пункт управления появляется в настройках разрешений.
Важно перед включением настройки
Механизм контроля доступа к локальной сети относится к экспериментальным функциям браузеров и внедряется поэтапно. Его активация может изменить поведение сайтов и локальных веб-интерфейсов.
После включения проверки доступа браузер начинает ограничивать обращения сайтов к локальным IP-адресам. Это повышает уровень безопасности, но может привести к некорректной работе сервисов, которые используют локальную сеть для взаимодействия с устройствами, медиасерверами или self-hosted приложениями.
По этой причине в некоторых браузерах настройка скрыта за флагом и по умолчанию отключена. Разработчики отмечают, что такие функции могут влиять на совместимость и рассчитаны на осознанное использование пользователем.