
В мае 2025 года исследователи в области кибербезопасности зафиксировали активную кампанию вредоносного ПО под именем Maranhão Stealer. Злоумышленники маскируют поддельные установщики с вредоносным кодом под игровые лаунчеры, читы и пиратские сборки на фальшивых игровых сайтах.
После запуска стилер собирает учётные данные, куки, историю браузера и данные криптовалютных кошельков, что ставит под угрозу учётные записи и цифровые активы пользователей.
Первые варианты Maranhão Stealer были относительно простыми, но в течение следующих месяцев авторы усложнили его: добавили обфускацию, встроенные механизмы обхода защит и более скрытые способы кражи данных. Полный технический разбор доступен в отчёте Cyble.
Распространение
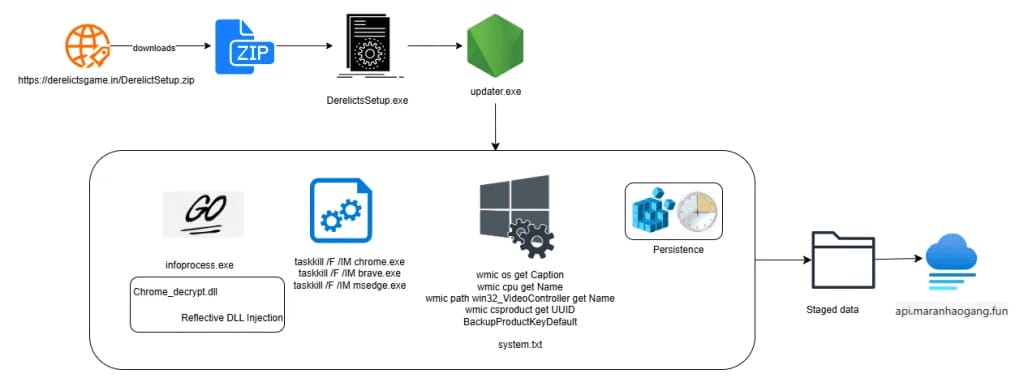
Атакующие ориентируются на игровое сообщество: рекламные ссылки и посты с обещаниями читов, «кряков» и модифицированных лаунчеров ведут на поддельные страницы, где пользователю предлагают скачать архив или установщик. Внутри архива чаще всего находится модуль Inno Setup, настроенный на тихую (бездиалоговую) установку, чтобы процесс прошёл незаметно для пользователя.
Развёртывание и исполнение
Инсталлятор распаковывает компоненты в папку профиля пользователя, замаскированную под легитимное приложение, например Microsoft Updater, и запускает главный бинарник updater.exe. В пакете хранится файл crypto.key с уникальным идентификатором жертвы. Этот идентификатор используется при последующих коммуникациях с инфраструктурой злоумышленников.
Ранние сборки использовали внешние утилиты, например PsExec, и отдельные инструменты для дешифровки паролей. Новые версии переместили эти функции в обфусцированные модули и начали создавать дочерние процессы через прямые Win32-вызовы, что снижает шум и затрудняет анализ.
Персистентность и маскировка
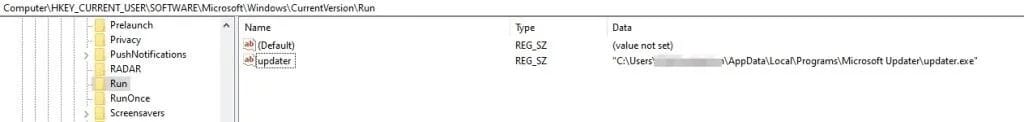
Чтобы обеспечить постоянное присутствие в системе, стилер добавляет запись в реестре HKCU\Software\Microsoft\Windows\CurrentVersion\Run,которая обеспечивает автозапуск при входе пользователя; запись указывает на updater.exe в каталоге, маскируемом под «Microsoft Updater».
Для сокрытия файлов и каталога используются атрибуты System и Hidden (операции выполняются с помощью attrib.exe), что делает их менее заметными при поверхностной проверке системы.
Разведка хоста и сбор сетевых данных
Сразу после запуска стилер собирает сведения о машине. С помощью стандартных WMI-запросов он получает версию ОС, модель процессора, графический контроллер, UUID оборудования и параметры логических дисков. Эти данные помогают отличить реальную рабочую станцию от песочницы.
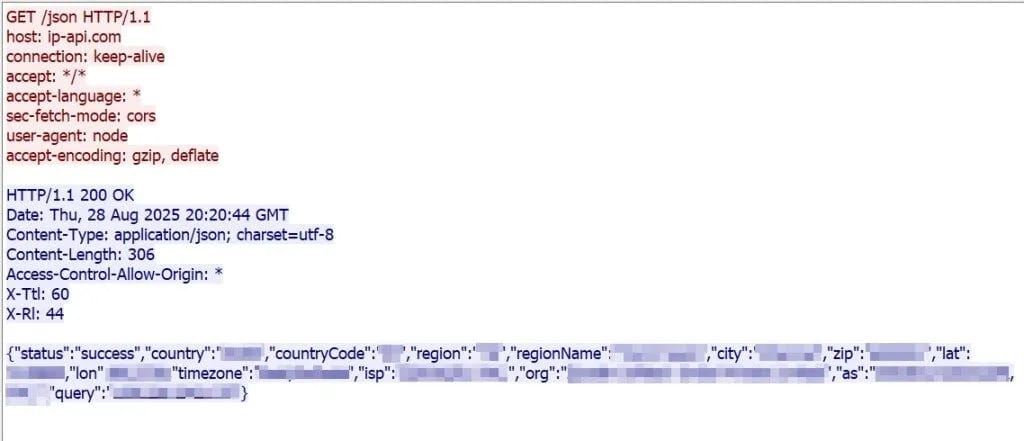
Далее стилер обращается к сервису ip-api.com, чтобы получить геолокацию по IP: страна, регион, город, широта и долгота, часовой пояс, интернет-провайдер и ASN. Такая информация помогает злоумышленникам сегментировать жертв и корректировать дальнейшее поведение.
После запуска модуль делает скриншоты всех подключённых мониторов; функционал реализован через вызов кода на C# из PowerShell. Скриншоты сохраняются в формате PNG и дают злоумышленникам наглядное представление об активности пользователя.
Сбор учётных данных и методы инъекции
Главная цель кампании — данные браузеров и криптовалютных кошельков. После профильного сбора основной процесс запускает вспомогательный модульinfoprocess.exe.Он запускает браузер в скрытом (headless) режиме, извлекает из собственных ресурсов модульPAYLOAD_DLLи внедряет его в память процесса браузера.
Метод внедрения: reflective DLL injection с использованием низкоуровневых API, таких как NtAllocateVirtualMemory, NtWriteProcessMemory и CreateThreadEx. Внедрённый модуль получает доступ к локальным хранилищам браузера и извлекает куки, сохранённые логины и другие данные. Собранные файлы временно сохраняются в %temp% перед отправкой злоумышленникам.
Инфраструктура и эксфильтрация
После сбора данных updater.exe уведомляет контролируемую инфраструктуру, отправляя уникальный идентификатор жертвы, IP, геолокацию и информацию об ОС. Для управления и передачи данных используются HTTP(S) API-эндпойнты, что позволяет злоумышленникам отслеживать статус жертв и получать украденную информацию.
Особенности разработки и тактика
Maranhão Stealer реализован на JavaScript и выполняется в среде Node.js; основной пакет упакован с помощью Inno Setup. Вспомогательные модули частично написаны на Go и дополнительно обфусцированы. Такое сочетание современных стэков и привычных инструментов упрощает разработку и распространение, но затрудняет глубокий анализ образцов.
Тактика простая и эффективная: злоумышленники нацелены на тех, кто скачивает сомнительные сборки, в основном геймеров и поклонников «бесплатного» софта. Это повышает вероятность, что пользователь самостоятельно запустит инсталлятор. По мере эволюции авторы заменили внешние утилиты на встроенные обфусцированные модули и начали применять прямые системные вызовы, что делает вредоносное ПО менее заметным для средств защиты.
Целевые приложения
Браузеры:
Google Chrome
Chromium
Mozilla Firefox
Microsoft Edge
Opera
Waterfox
Brave
Pale Moon
Comodo IceDragon
- K-Meleon
- Lunar Client (игровой лаунчер для Minecraft)
Криптовалютные кошельки:
Electrum
Atomic Wallet
Exodus
Coinomi
Guarda
Mercury Wallet
Feather Wallet
Рекомендации по защите
Чтобы не стать жертвой Maranhão Stealer и других угроз, стоит соблюдать несколько простых правил:
Скачивайте игры и программы только с официальных источников. Пиратские сборки и «бесплатные» читы часто становятся причиной заражения.
Используйте антивирус и включённую защиту Windows. Даже базовые средства способны остановить подозрительные процессы и не допустить заражения.
Обновляйте систему и браузеры. Устаревшее ПО проще эксплуатировать злоумышленникам.
Не храните пароли в браузере. Лучше использовать надёжный менеджер паролей.
Делайте резервные копии важных данных. Это поможет восстановить информацию в случае шифрования.
Обращайте внимание на необычное поведение системы. Медленная работа, новые процессы или скрытые папки могут указывать на заражение.
Кампания Maranhão Stealer наглядно показывает, как киберпреступники используют интерес геймеров к пиратским сборкам и читам для распространения вредоносного ПО. Современные методы маскировки и кражи данных делают такие атаки особенно опасными. Защититься от них можно, если внимательно относиться к источникам загрузки и соблюдать простые правила цифровой гигиены.
