
Скоординированная кампания с участием не менее 16 вредоносных расширений Chrome заразила более 3,2 миллиона пользователей по всему миру, используя уязвимости безопасности браузера для осуществления мошенничества с рекламой и манипуляций с поисковой оптимизацией.
Обнаруженные GitLab Threat Intelligence в феврале 2025 года, эти расширения — от инструментов для захвата экрана до блокировщиков рекламы — перехватывали пользовательские сессии, лишали критически важных средств защиты и внедряли обфусцированные полезные нагрузки для манипулирования поведением браузера.
Несмотря на удаление расширений из Интернет-магазина Chrome, они по-прежнему представляют опасность для тех, кто не удалил их вручную.
Extension ID
Name
mdaboflcmhejfihjcbmdiebgfchigjcf
Blipshot: one click full page screenshots
gaoflciahikhligngeccdecgfjngejlh
Emojis — Emoji Keyboard
fedimamkpgiemhacbdhkkaihgofncola
WAToolkit
jlhgcomgldfapimdboelilfcipigkgik
Color Changer for YouTube
jdjldbengpgdcfkljfdmakdgmfpneldd
Video Effects for YouTube And Audio Enhancer
deljjimclpnhngmikaiiodgggdniaooh
Themes for Chrome and YouTube™ Picture in Picture
giaoehhefkmchjbbdnahgeppblbdejmj
Mike Adblock für Chrome | Chrome-Werbeblocker
hmooaemjmediafeacjplpbpenjnpcneg
Page Refresh
acbiaofoeebeinacmcknopaikmecdehl
Wistia Video Downloader
nlgphodeccebbcnkgmokeegopgpnjfkc
Super dark mode
fbcgkphadgmbalmlklhbdagcicajenei
Emoji keyboard emojis for chrome
alplpnakfeabeiebipdmaenpmbgknjce
Adblocker for Chrome — NoAds
ogcaehilgakehloljjmajoempaflmdci
Adblock for You
onomjaelhagjjojbkcafidnepbfkpnee
Adblock for Chrome
bpconcjcammlapcogcnnelfmaeghhagj
Nimble capture
gdocgbfmddcfnlnpmnghmjicjognhonm
KProxy
Аналитики по безопасности из GitLab обнаружили, что техническая изощрённость кампании заключалась в снижении безопасности браузера путём манипулирования политикой безопасности контента (Content Security Policy, CSP).
Вредоносные расширения, такие как Nimble Capture и KProxy, задействовали Service Workers для удаления заголовков CSP, критически важной защиты от атак с использованием межсайтового скриптинга, с первых 2000 посещаемых за сеанс сайтов.
Злоумышленники использовали многоступенчатую цепочку доставки. После отключения CSP расширения загружали вредоносные конфигурации, содержащие динамически генерируемые UUID и хэшированные имена хостов.
Например, функция initialSet в Nimble Capture внедряла удалённый скрипт (rcx-cd-v3.js) в веб-страницы, который затем соединял привилегированные API Chrome (chrome.declarativeNetRequest) с контекстами страниц.
Это позволяло злоумышленникам:
- Изменять правила показа рекламы, чтобы приоритет отдавался мошенническим объявлениям.
- Блокировать аналитические сервисы, например Microsoft Clarity.
- Перенаправлять партнёрский трафик на такие домены, как AliExpress и Surfshark, с помощью внедрённых iframes.
Внедрённые скрипты собирали историю просмотров и сеансовые файлы cookie, что могло привести к раскрытию учётных данных и конфиденциальной информации.
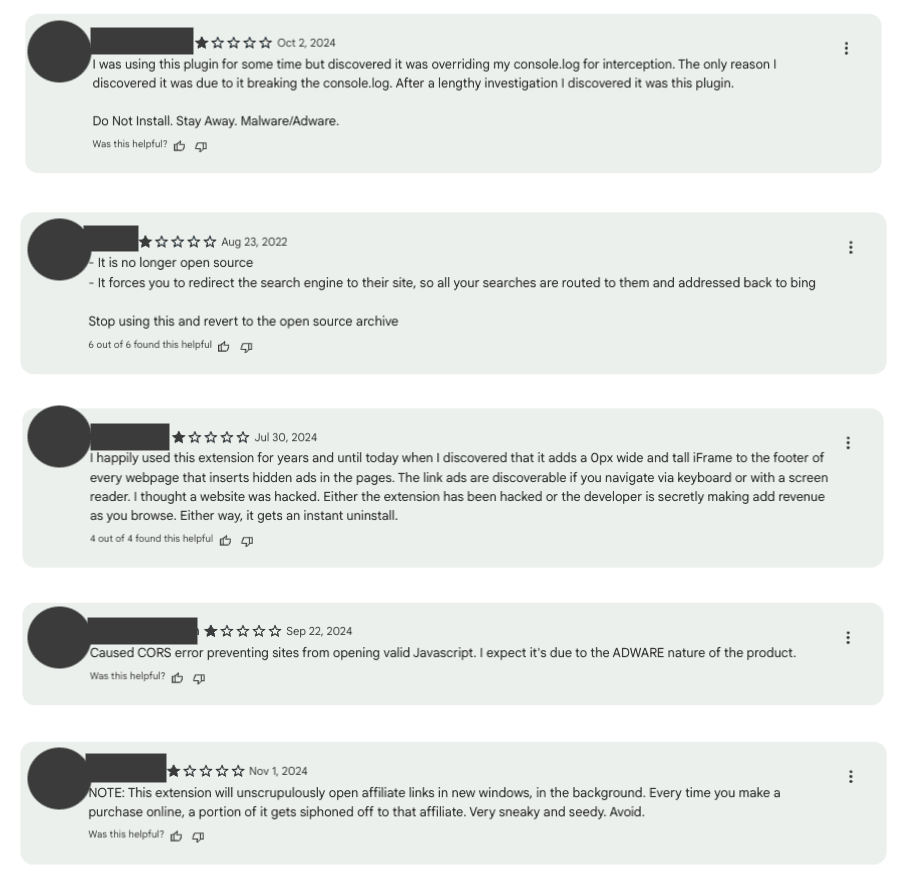
В отзывах пользователей говорится о неожиданных перенаправлениях и снижении производительности — характерных признаках работы этих скриптов.
Эта кампания демонстрирует системные уязвимости в экосистеме браузерных расширений. Вместо использования уязвимостей в коде злоумышленники скомпрометировали уже существующие расширения, захватив учётные записи их разработчиков, что позволило им обойти проверки безопасности Google.

Материалы: Cybersecuritynews.com (Tushar Subhra Dutta)