
Исследователи безопасности обнаружили сложную технику кибершпионажа, используемую APT-группой ToddyCat для скрытого выполнения вредоносной полезной нагрузки — путём использования уязвимости в компоненте сканера командной строки собственного антивирусного пакета ESET.
Инцидент был зафиксирован компанией «Лаборатория Касперского» в начале 2024 года, которая обнаружила вредоносный файл с именем version.dll на нескольких взломанных системах.
Анализ показал, что он является частью нового набора инструментов ToddyCat под названием TCESB — специального вредоносного ПО, предназначенного для скрытного выполнения в защищённых средах.
Примечательность этой кампании заключается в том, что злоумышленники использовали подписанный исполняемый файл ESET, чтобы обойти защиту системы, превратив инструмент безопасности в невольный хост вредоносного ПО.
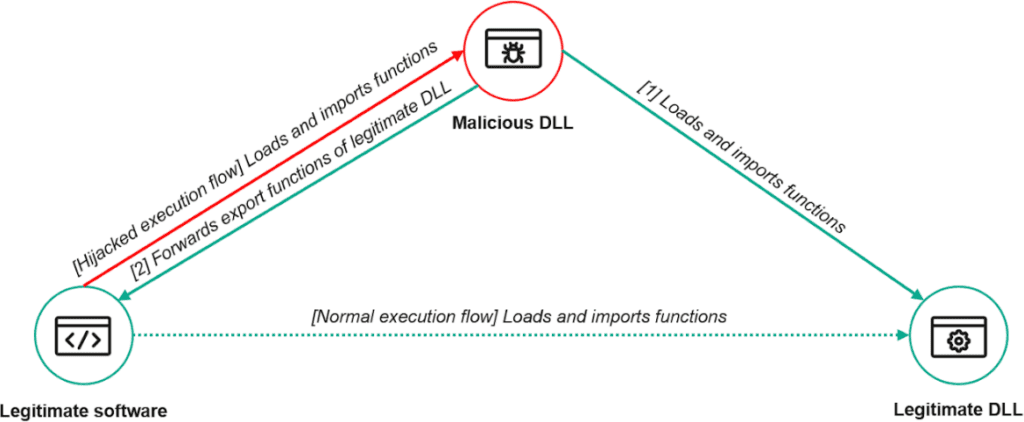
ToddyCat — это давно действующая APT-группа, ориентированная на шпионаж и известная тем, что атакует известные компании в Азии и Европе. В данном случае они использовали CVE-2024-11859, уязвимость в сканере командной строки ESET (ecls.exe) — легитимном компоненте пакета ESET Endpoint Protection.
Этот инструмент при выполнении загружает библиотеку version.dll небезопасным образом, сначала выполняя поиск в текущей директории, а затем в системных папках. Злоумышленники воспользовались этим поведением, подбросив в локальную директорию одноимённую вредоносную библиотеку DLL и запустив её выполнение в доверенном контексте сканера ESET.
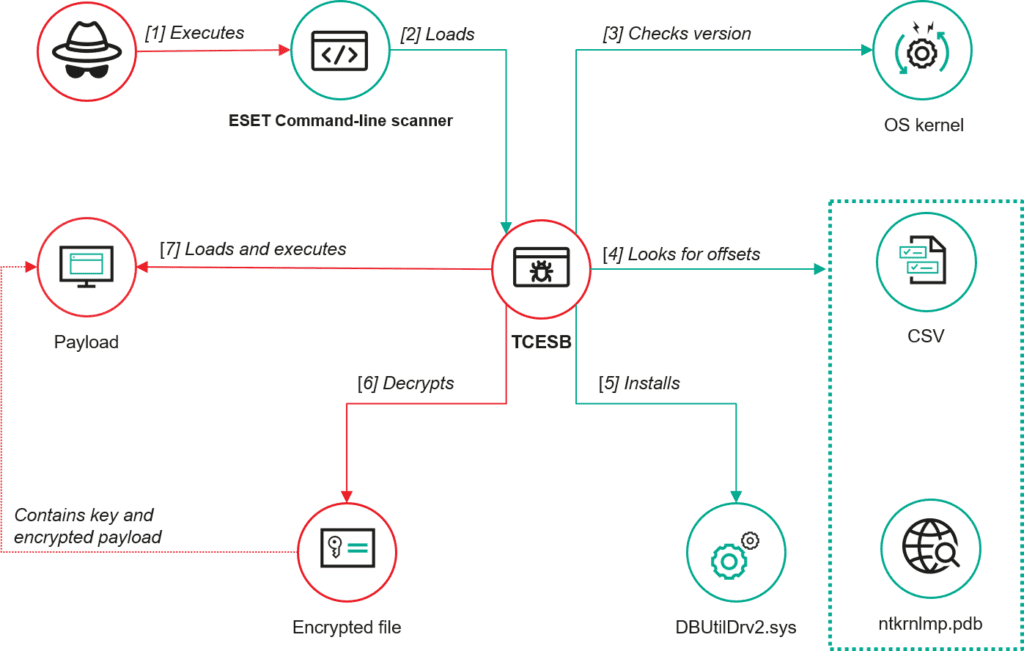
TCESB основан на модифицированной версии открытого фреймворка для вредоносных программ EDRSandBlast с улучшениями для более глубокой скрытности. После загрузки он отключает процедуры оповещения ядра (например, оповещения о создании процессов), изменяя структуры ядра Windows.
Чтобы сделать это безопасно и не вызывая оповещений, он использует технику Bring Your Own Vulnerable Driver (BYOVD), развертывая Dell’s DBUtilDrv2.sys — известный уязвимый драйвер (CVE-2021-36276) — для выполнения привилегированных операций в пространстве ядра.
Основная часть стратегии уклонения TCESB заключается в динамическом определении информации о версии ядра Windows.
Вредоносная программа считывает поставляемый в комплекте CSV-файл, содержащий смещения структур ядра для различных версий ОС, и при необходимости обращается к официальным отладочным символам Microsoft, чтобы найти нужные структуры памяти — необычный приём, обычно не встречающийся во вредоносных программах такого уровня.
Затем TCESB находится в цикле, сканируя локальный каталог каждые две секунды на предмет определённого файла полезной нагрузки. При обнаружении полезная нагрузка расшифровывается с помощью ключа AES-128, встроенного в начало файла, и загружается непосредственно в память для выполнения.
Несмотря на сложную обфускацию, инструмент TCESB в итоге был обнаружен телеметрией «Касперского». Уязвимость ESET была ответственно раскрыта в рамках программы Coordinated Vulnerability Disclosure.
Затронутые продукты
- ESET NOD32 Antivirus, ESET Internet Security, ESET Smart Security Premium, ESET Security Ultimate 18.0.12.0 и более ранние версии
- ESET Endpoint Antivirus для Windows и ESET Endpoint Security для Windows 12.0.2038.0, 11.1.2053.2 и более ранние версии из соответствующего семейства версий
- ESET Small Business Security и ESET Safe Server 18.0.12.0 и более ранние версии
- ESET Server Security для Windows Server (ранее File Security для Microsoft Windows Server) 11.1.12005.2 и более ранние версии
- ESET Mail Security для Microsoft Exchange Server 11.1.10008.0, 11.0.10008.0, 10.1.10014.0 и более ранние версии соответствующего семейства версий
- ESET Security для Microsoft SharePoint Server 11.1.15001.0, 11.0.15004.0, 10.0.15005.1 и более ранние версии из соответствующего семейства версий
Решение
Компания ESET подготовила исправленные сборки своих потребительских, бизнес и серверных продуктов безопасности для операционной системы Windows и рекомендует обновиться до них или запланировать обновление на ближайшее время.
Исправленные сборки доступны на сайте ESET или через репозиторий ESET.
- ESET NOD32 Antivirus, ESET Internet Security, ESET Smart Security Premium, ESET Security Ultimate 18.1.10.0 и более поздние версии
- ESET Endpoint Antivirus для Windows и ESET Endpoint Security для Windows 12.0.2045.0, 11.1.2059.0 и более поздние версии соответствующего семейства версий
- ESET Small Business Security и ESET Safe Server 18.1.10.0 и более поздние версии
- ESET Server Security для Windows Server (ранее File Security для Microsoft Windows Server) 11.1.12009.0 и более поздние версии
- ESET Mail Security для Microsoft Exchange Server 11.1.10011.0, 11.0.10010.0, 10.1.10017.0 и более поздние версии соответствующего семейства версий
- ESET Security для Microsoft SharePoint Server 11.1.15003.0, 11.0.15007.0, 10.0.15008.0 и более поздние версии соответствующего семейства версий

Материалы: Cyberinsider.com (Bill Mann)