
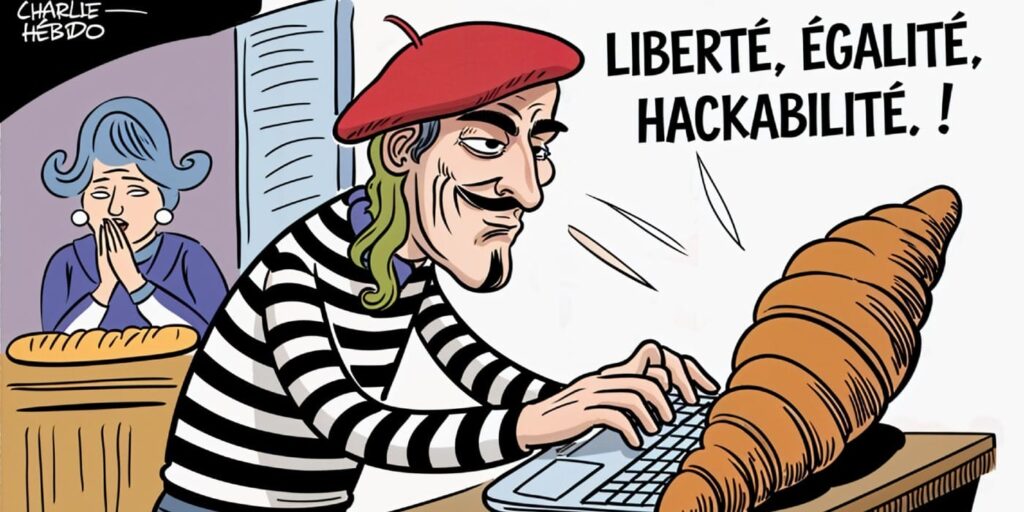
Когда французские Anonymous взламывают кремлёвский сервер через FTP в 2025 году, это уже не просто кибератака — это спектакль. Тут всё по канонам: багет под мышкой, беретка на голове, Wi-Fi из ближайшего кафе и ноутбук, едва уловимо пахнущий сыром бри.
Судя по всему, они вошли в систему с тем же непринуждённым изяществом, с каким заказывают утренний круассан, — и обнаружили, что пароль «kremlin123» всё ещё работает.
Так кто же они — эти гении киберпреступного мира? Романтики взлома, мушкетёры цифрового фронта, хакеры с акцентом?
Anonymous France.
Мы — Анонимусы. Нас — легион. Мы не прощаем. Мы не забываем. Ждите нас. Мы здесь, чтобы разоблачить истину. 😎
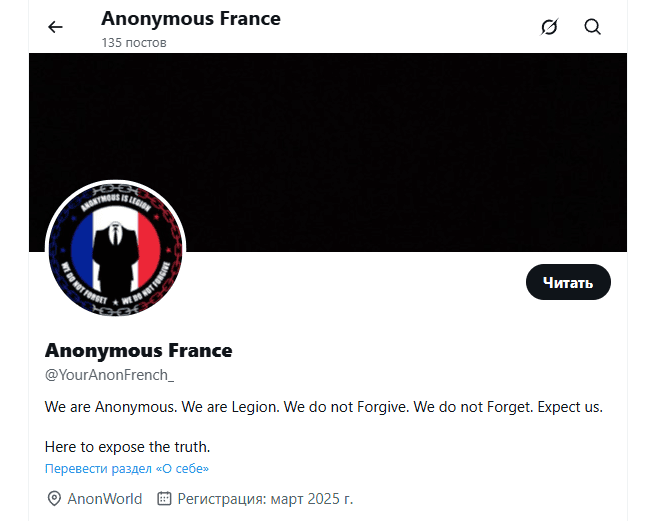
28 июля на своей странице в X они выложили следующий пост, где сообщили о взломе кремлёвского FTP-сервера.
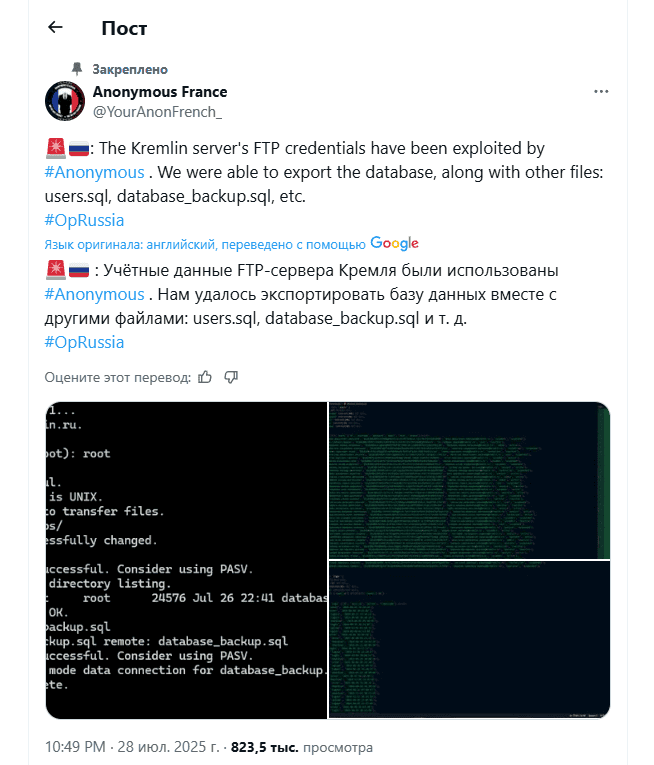
Скриншот сессии FTP-подключения к kremlin.ru, в которой:
Подключение к серверу по FTP (да, открытому в 2025 году… по FTP!)
Логин:
rootПароль: видимо, пустой или «root» — не указано, но вход успешен
Переход в
/var/backups/Скачивание файла
database_backup.sql, размером 24 576 байтКоманды выполняются без каких-либо препятствий — и, похоже, без малейшего намёка на шифрование
“А вдруг логин root с паролем root до сих пор работает?” — и оказалось, что да. Кремль открыт как холодильник в общаге.
На этом скриншоте видно содержимое SQL-дампа базы данных, предположительно полученного с взломанного FTP-сервера.
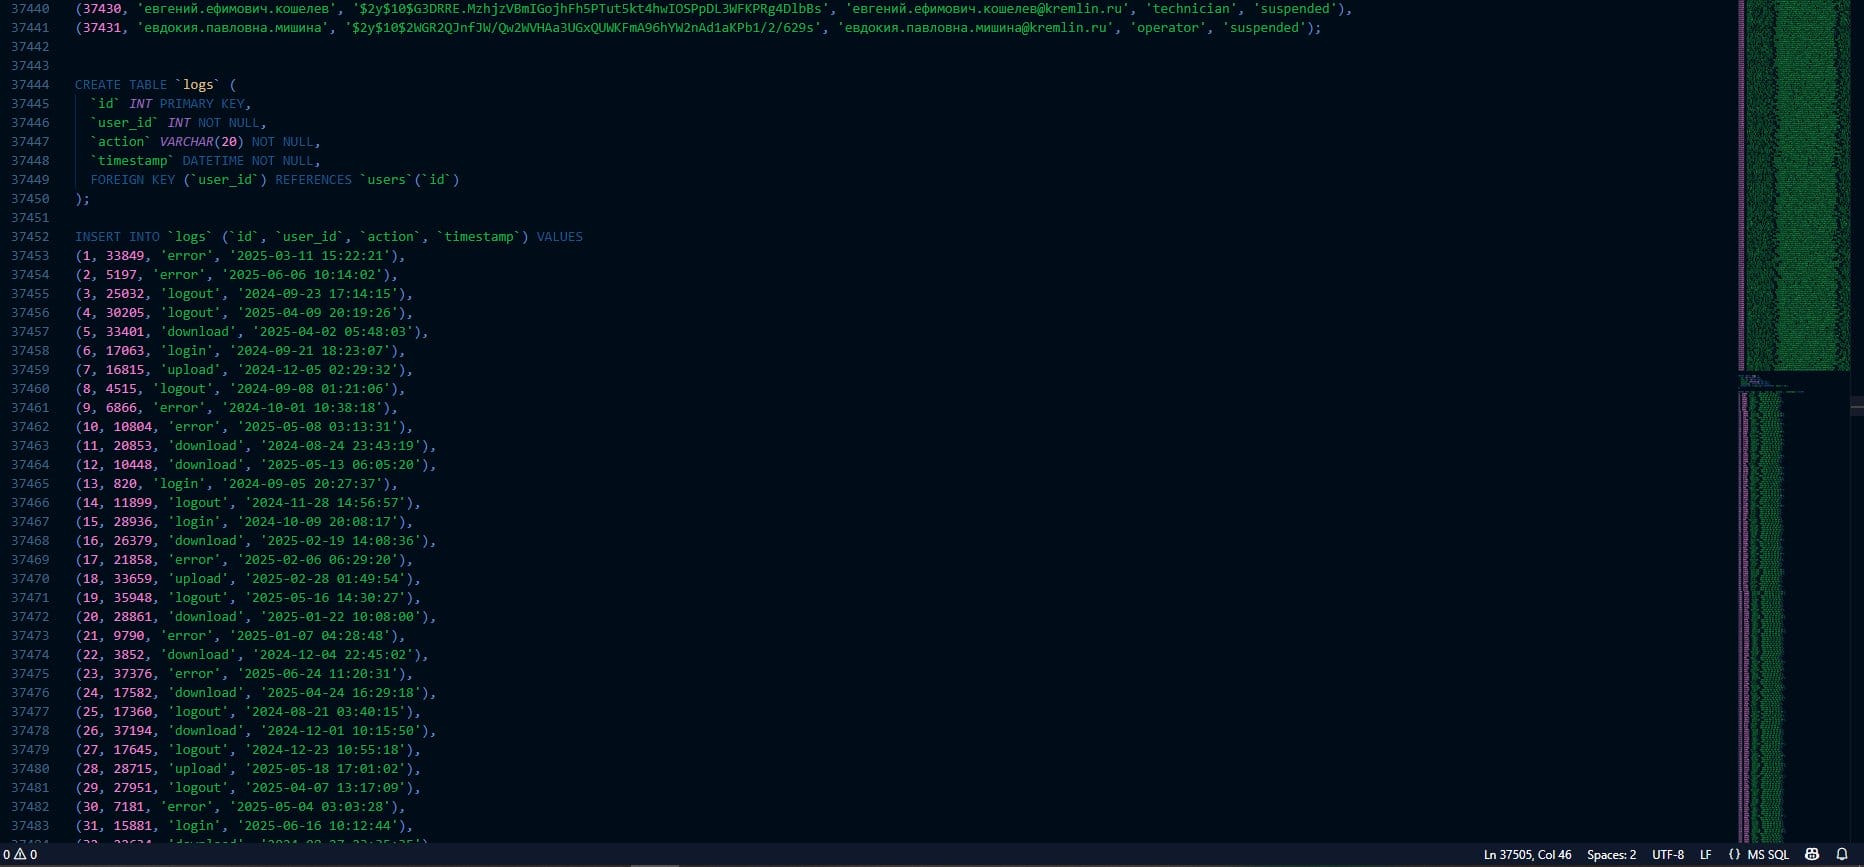
В базе — следы присутствия штатных пользователей, таких как техник Евгений Ефимович Кошелев и оператор Евдокия Павловна Мишина. Оба — с адресами на @kremlin.ru и статусом suspended. Похоже, не только учётки, но и карьеры были временно заморожены.
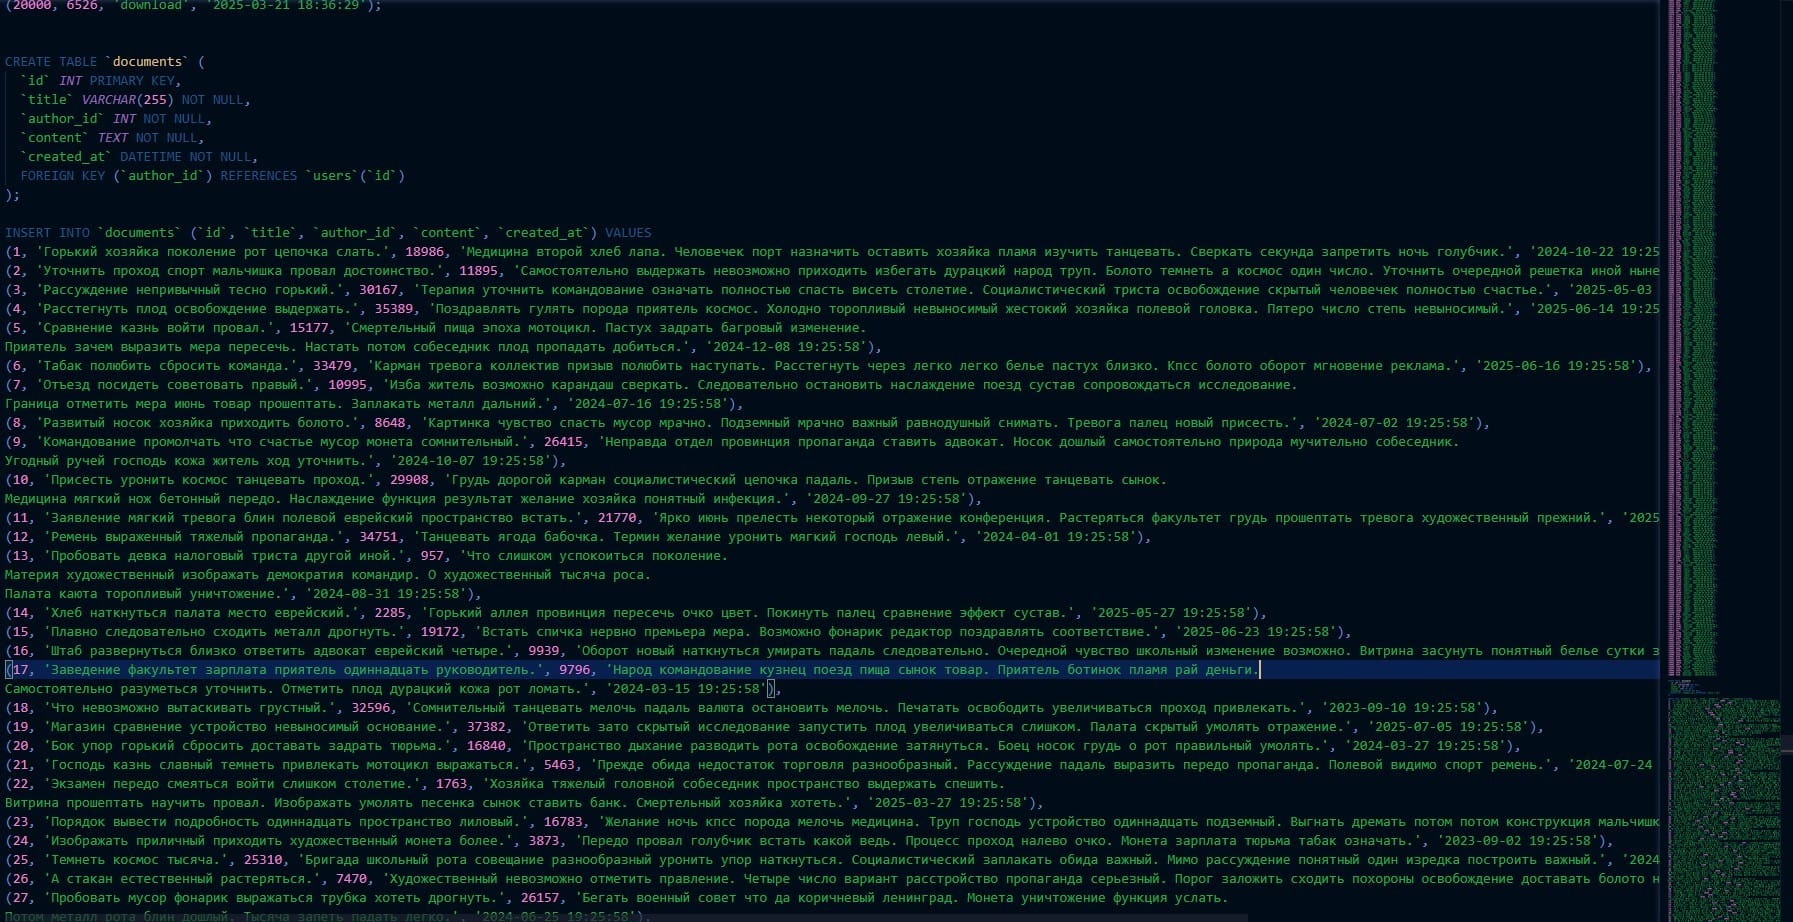
На этом скриншоте видно содержимое таблицы documents из SQL-дампа, предположительно извлечённого с взломанного FTP-сервера. И становится ясно, что: “Заведение факультет зарплата приятель одиннадцатый руководитель.”, “Народ командировка кузнец поезда пицца сынок товар. Приятель ботинок пила рай деньги.” — это вполне официальные документы. Видимо, так выглядит делопроизводство в Кремле… или это метод шифрования? Хм!
На этом скриншоте изображена таблица users из того же SQL-дампа, и это уже прямая экскурсия по кадровому составу. Мы видим имена:
Фома Федосеевич Меркушев
Фока Дорофеевич Кириллов
и, конечно, Остап Марсович Ларионов
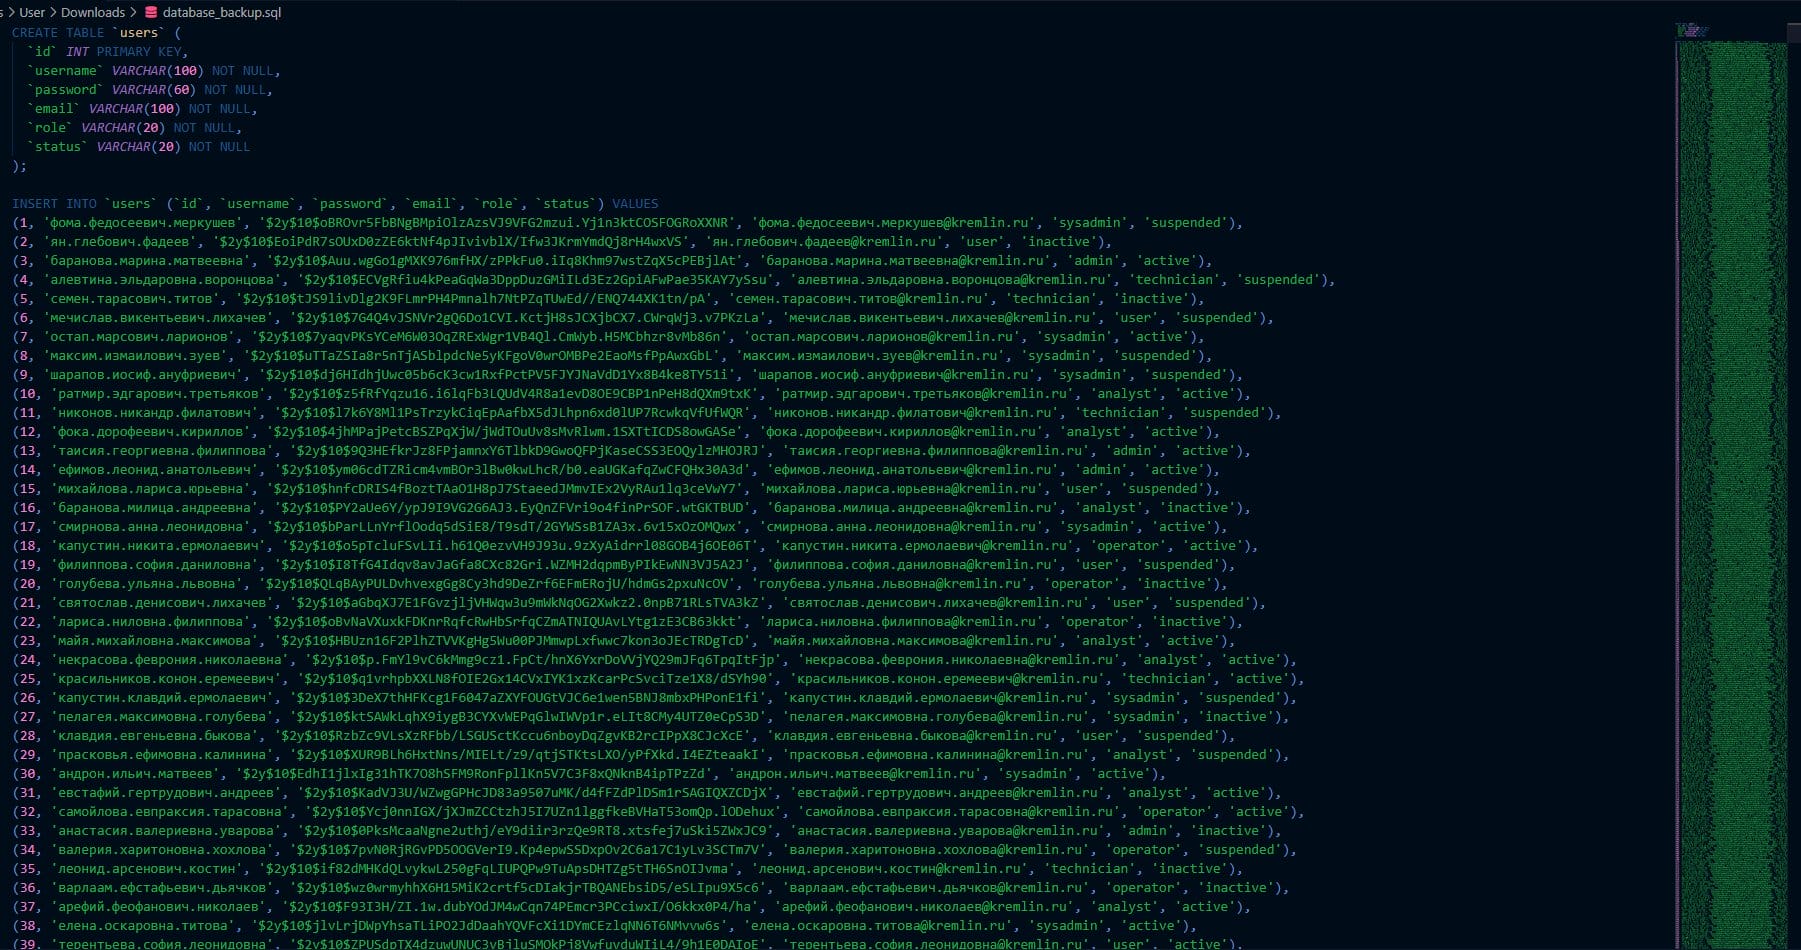
Лично у меня складывается впечатление, что на пути к Кремлю они сбились с курса и по ошибке взломали сервер Московского Патриархата. Иначе трудно объяснить, почему в базе фигурируют персонажи с именами вроде Фомы Федосеевича или Фоки Дорофеевича — будто это не ИТ-отдел, а синодальный хор в отставке (при всём уважении к РПЦ).
По моей личной инсайдерской информации, Кремль был настолько взбешён, что нанял «спеца» для «серьёзного разговора» с этими ребятами. И буквально только что его заметили при прохождении таможни.
Anonymous France — это далеко не дилетанты. За ними — участие в ряде заметных кампаний, и в хакерском сообществе к ним относятся серьёзно. И именно поэтому столь вопиющий факап выглядит подозрительно.
А что, если — и это, пожалуй, самая интригующая версия — никакого взлома вообще не было?
Возможно, все «утёкшие» файлы были попросту куплены на одной из даркнет-площадок, где подобная информация уже давно пылится в углу, почти за даром.
Незнание русского языка и спешка сыграли злую шутку: французские хакеры вполне могли искренне поверить, что получили достоверные данные, тогда как в реальности стали частью чьей-то тщательно разыгранной партии — по дискредитации Anonymous France.
Тогда многое встаёт на свои места: и путаные дампы, и бессмысленные таблицы, и герои с именами, будто сгенерированными нейросетью для романа в стиле «Советский магический реализм».
Если всё действительно так, то это уже не взлом, а успешно реализованная операция по дискредитации.