
В своём новом отчёте «Лаборатория Касперского» предупреждает о стремительном развитии трояна Triada, печально известного вредоносного ПО для Android, которое адаптировалось к использованию новейших средств защиты в мобильной экосистеме.
Исследователи обнаружили, что новейшие версии Triada уже предустановлены в прошивку поддельных Android-устройств, что делает их практически невозможными для удаления без полной переустановки системы.
«Мы обнаружили новые версии трояна Triada на устройствах, прошивка которых была заражена ещё до того, как они поступили в продажу», — сообщила компания «Лаборатория Касперского». «Это были подделки популярных марок смартфонов, и на момент нашего исследования они всё ещё оставались доступными на различных онлайн-площадках».
Изначально использовавшая root-уязвимости в старых версиях Android, Triada адаптировалась по мере того, как производители укрепляли свои системы. Сегодня злоумышленники полностью обходят ограничения операционной системы, внедряя вредоносные компоненты в системный раздел, заражая самое сердце устройства на уровне процесса Zygote — родителя всех приложений Android.
«Злоумышленники стали внедрять сложный многоступенчатый загрузчик непосредственно в прошивку устройства. Это позволяет трояну заразить процесс Zygote и тем самым скомпрометировать все приложения, работающие в системе», — заявили эксперты.
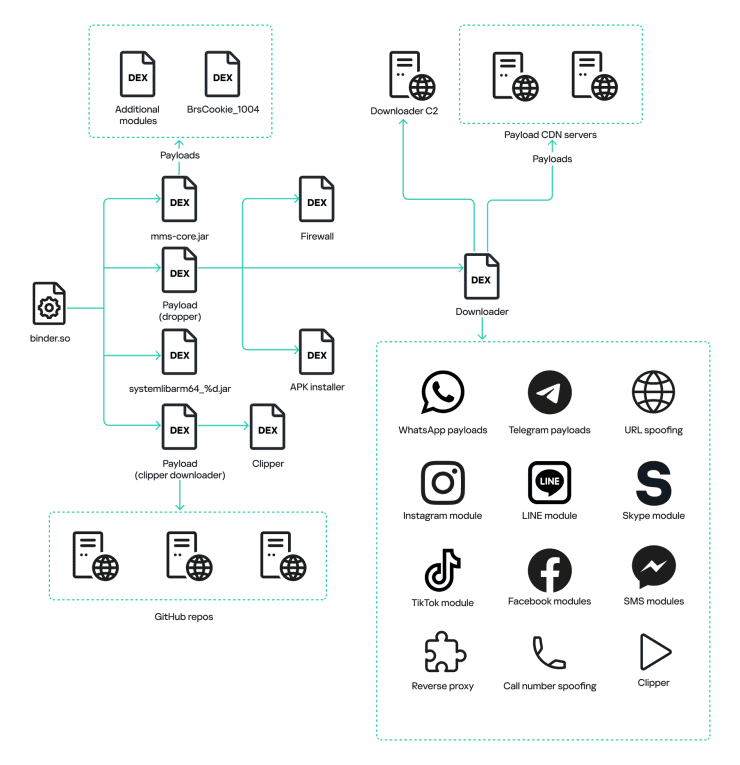
С помощью этого метода Triada получает полный контроль, загружая вредоносные данные в любое приложение, запускаемое пользователем.
Модульная конструкция Triada позволяет проводить атаки, адаптированные под целевое приложение. Согласно выводам «Лаборатории Касперского»:
- Кража криптовалюты: Triada изменяет данные буфера обмена и элементы интерфейса, подменяя адреса кошельков во время переводов, чтобы украсть средства.
- Перехват учётных записей: кража учётных данных и сеансовых токенов для Telegram, Instagram, WhatsApp, Facebook и других.
- Манипуляции с браузером: перехват и подмена ссылок в браузерах Chrome и Firefox, что открывает возможности для фишинговых атак.
- Перехват SMS и звонков: перехват SMS-сообщений для кражи кодов подтверждения или регистрации несанкционированных услуг.
- Перехват устройств: превращает заражённые устройства в обратные прокси-серверы, позволяя злоумышленникам направлять вредоносный трафик через устройства жертв.
«Модульная архитектура вредоносной программы даёт злоумышленникам практически неограниченный контроль над системой, позволяя им адаптировать функциональность под конкретные приложения», — пояснили эксперты.
Заражение происходит через вредоносную системную библиотеку (binder.so), встроенную в фреймворк устройства. После этого вредоносная программа тщательно выбирает модули для развёртывания, основываясь на имени пакета запущенного приложения. Например:
- Криптовалютные приложения, такие как Binance и KuCoin, стали мишенью для криптокрадов.
- Приложения для обмена сообщениями, такие как Telegram и WhatsApp, заражены модулями, которые собирают токены для входа в систему и перехватывают переписку.
- Браузеры становятся мишенью для внедрения и распространения вредоносных ссылок.
Примечательно, что вредоносная программа динамически взаимодействует с серверами C2, используя стойкое шифрование (AES-128, RSA) для загрузки дополнительных модулей, предназначенных для конкретных приложений.
«Каждая дополнительная вредоносная нагрузка может использовать все разрешения, доступные приложению», — подчеркивают эксперты, что делает повышение привилегий ненужным после того, как Triada проникает в процесс приложения.
Масштабы операции весьма значительны. Телеметрия «Касперского» обнаружила более 4 500 заражённых устройств по всему миру, при этом высокий уровень заражения был зафиксирован в России, Великобритании, Германии, Нидерландах и Бразилии.
Пожалуй, самым тревожным открытием стал вектор атаки. Заражённые устройства часто были подделками, выдаваемыми за популярные бренды, и неосознанно распространялись через онлайн-маркеты.
«Вероятно, был скомпрометирован один из этапов цепочки поставок: продавцы в интернет-магазинах могли не знать, что распространяют поддельные устройства, заражённые Triada».
Если есть подозрение, что ваше устройство заражено вирусом Triada, «Лаборатория Касперского» рекомендует следующее:
- Устанавите чистую прошивку напрямую из официальных источников.
- Не пользуйтесь приложениями для обмена сообщениями, криптокошельками или клиентами социальных сетей до переустановки прошивки.
- Используйте надёжные решения для обеспечения безопасности мобильных устройств с целью обнаружения встроенных угроз.

Материалы: Securityonline.info (Ddos)