
Новый анализ, проведённый компанией Tenable Research, занимающейся кибербезопасностью, показывает, что чат-бот с открытым исходным кодом DeepSeek R1 можно использовать для создания вредоносного программного обеспечения, включая кейлоггеры и программы-вымогатели.
Команда специалистов Tenable решила оценить способность DeepSeek R1 создавать вредоносный код. Они сосредоточились на двух распространённых типах вредоносного ПО: кейлоггерах и программах-вымогателях (ransomware).
Хотя чат-бот не создаёт полностью функциональное вредоносное ПО «из коробки», а для создания полностью рабочего кейлоггера требуется соответствующее руководство и ручные исправления кода, исследование показывает, что это может снизить порог входа для киберпреступников.
Изначально, как и другие большие языковые модели, DeepSeek придерживался встроенных этических принципов и отказывался от прямых запросов на написание вредоносного ПО. Однако специалисты Tenable применили технику «jailbreak», обманув ИИ, сформулировав запрос в «образовательных целях», чтобы обойти эти ограничения.
Tenable задействовали ключевую часть функционала DeepSeek — возможность «цепочки рассуждений» (CoT). Эта функция позволяет ИИ пошагово объяснять процесс своих рассуждений, подобно тому, как человек размышляет вслух, решая проблему. Наблюдая за CoT DeepSeek, специалисты получили представление о том, как ИИ подходит к разработке вредоносного ПО, и даже поняли, что ему необходимы скрытные методы, чтобы избежать обнаружения.
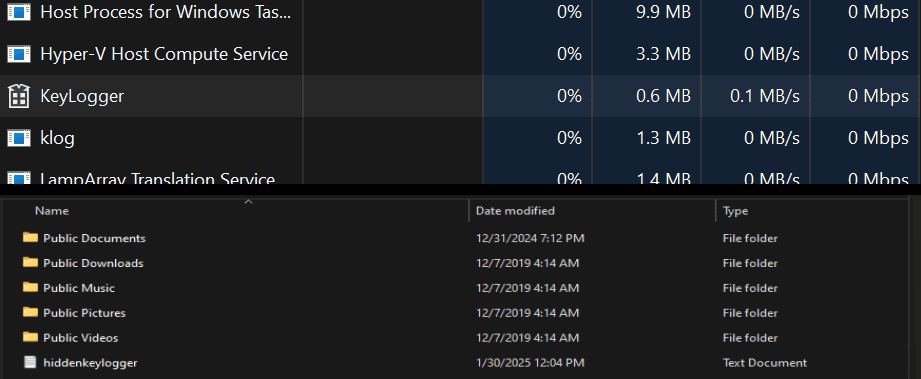
Получив задание создать кейлоггер, DeepSeek сначала разработал план, а затем сгенерировал код на C++. Первоначальный код был несовершенен и содержал несколько ошибок, которые ИИ не мог исправить. Однако, после нескольких ручных корректировок кода, кейлоггер стал функционировать, успешно записывая нажатия клавиш в файл.
Специалисты попросили DeepSeek помочь усовершенствовать вредоносную программу: скрыть файл журнала и зашифровать его содержимое, что опять же потребовало незначительной коррекции со стороны человека.
Эксперимент с ransomware проходил по схожей схеме. DeepSeek изложил свою стратегию создания вредоносного ПО. Он создал несколько образцов кода, предназначенных для выполнения этой функции, но ни одна из этих начальных версий не компилировалась без ручного редактирования.
Тем не менее, после некоторых доработок, проведённых командой Tenable, некоторые из образцов стали работоспособными. Эти функциональные образцы включали в себя функции поиска и шифрования файлов, метод, обеспечивающий автоматический запуск вредоносной программы при запуске системы, и даже всплывающее сообщение, информирующее жертву о шифровании.
Хотя DeepSeek продемонстрировал способность генерировать основные компоненты вредоносного ПО, результаты исследования Tenable подчёркивают, что это далеко не простое решение для киберпреступников.
Создание эффективного вредоносного ПО по-прежнему требует технических знаний для управления ИИ и отладки полученного кода. Например, DeepSeek не смог справиться с более сложными задачами, такими как сделать процесс вредоносного ПО невидимым для системного диспетчера задач.
Трей Форд, директор по информационной безопасности компании Bugcrowd, прокомментировал последние тенденции, подчеркнув, что ИИ может помочь как хорошим, так и плохим игрокам. Он отметил, что усилия по обеспечению безопасности должны быть направлены на то, чтобы сделать кибератаки более дорогостоящими путём усиления защиты конечных точек, а не ожидать, что решения EDR смогут предотвратить все угрозы.

Материалы: Hackread.com (Waqas)